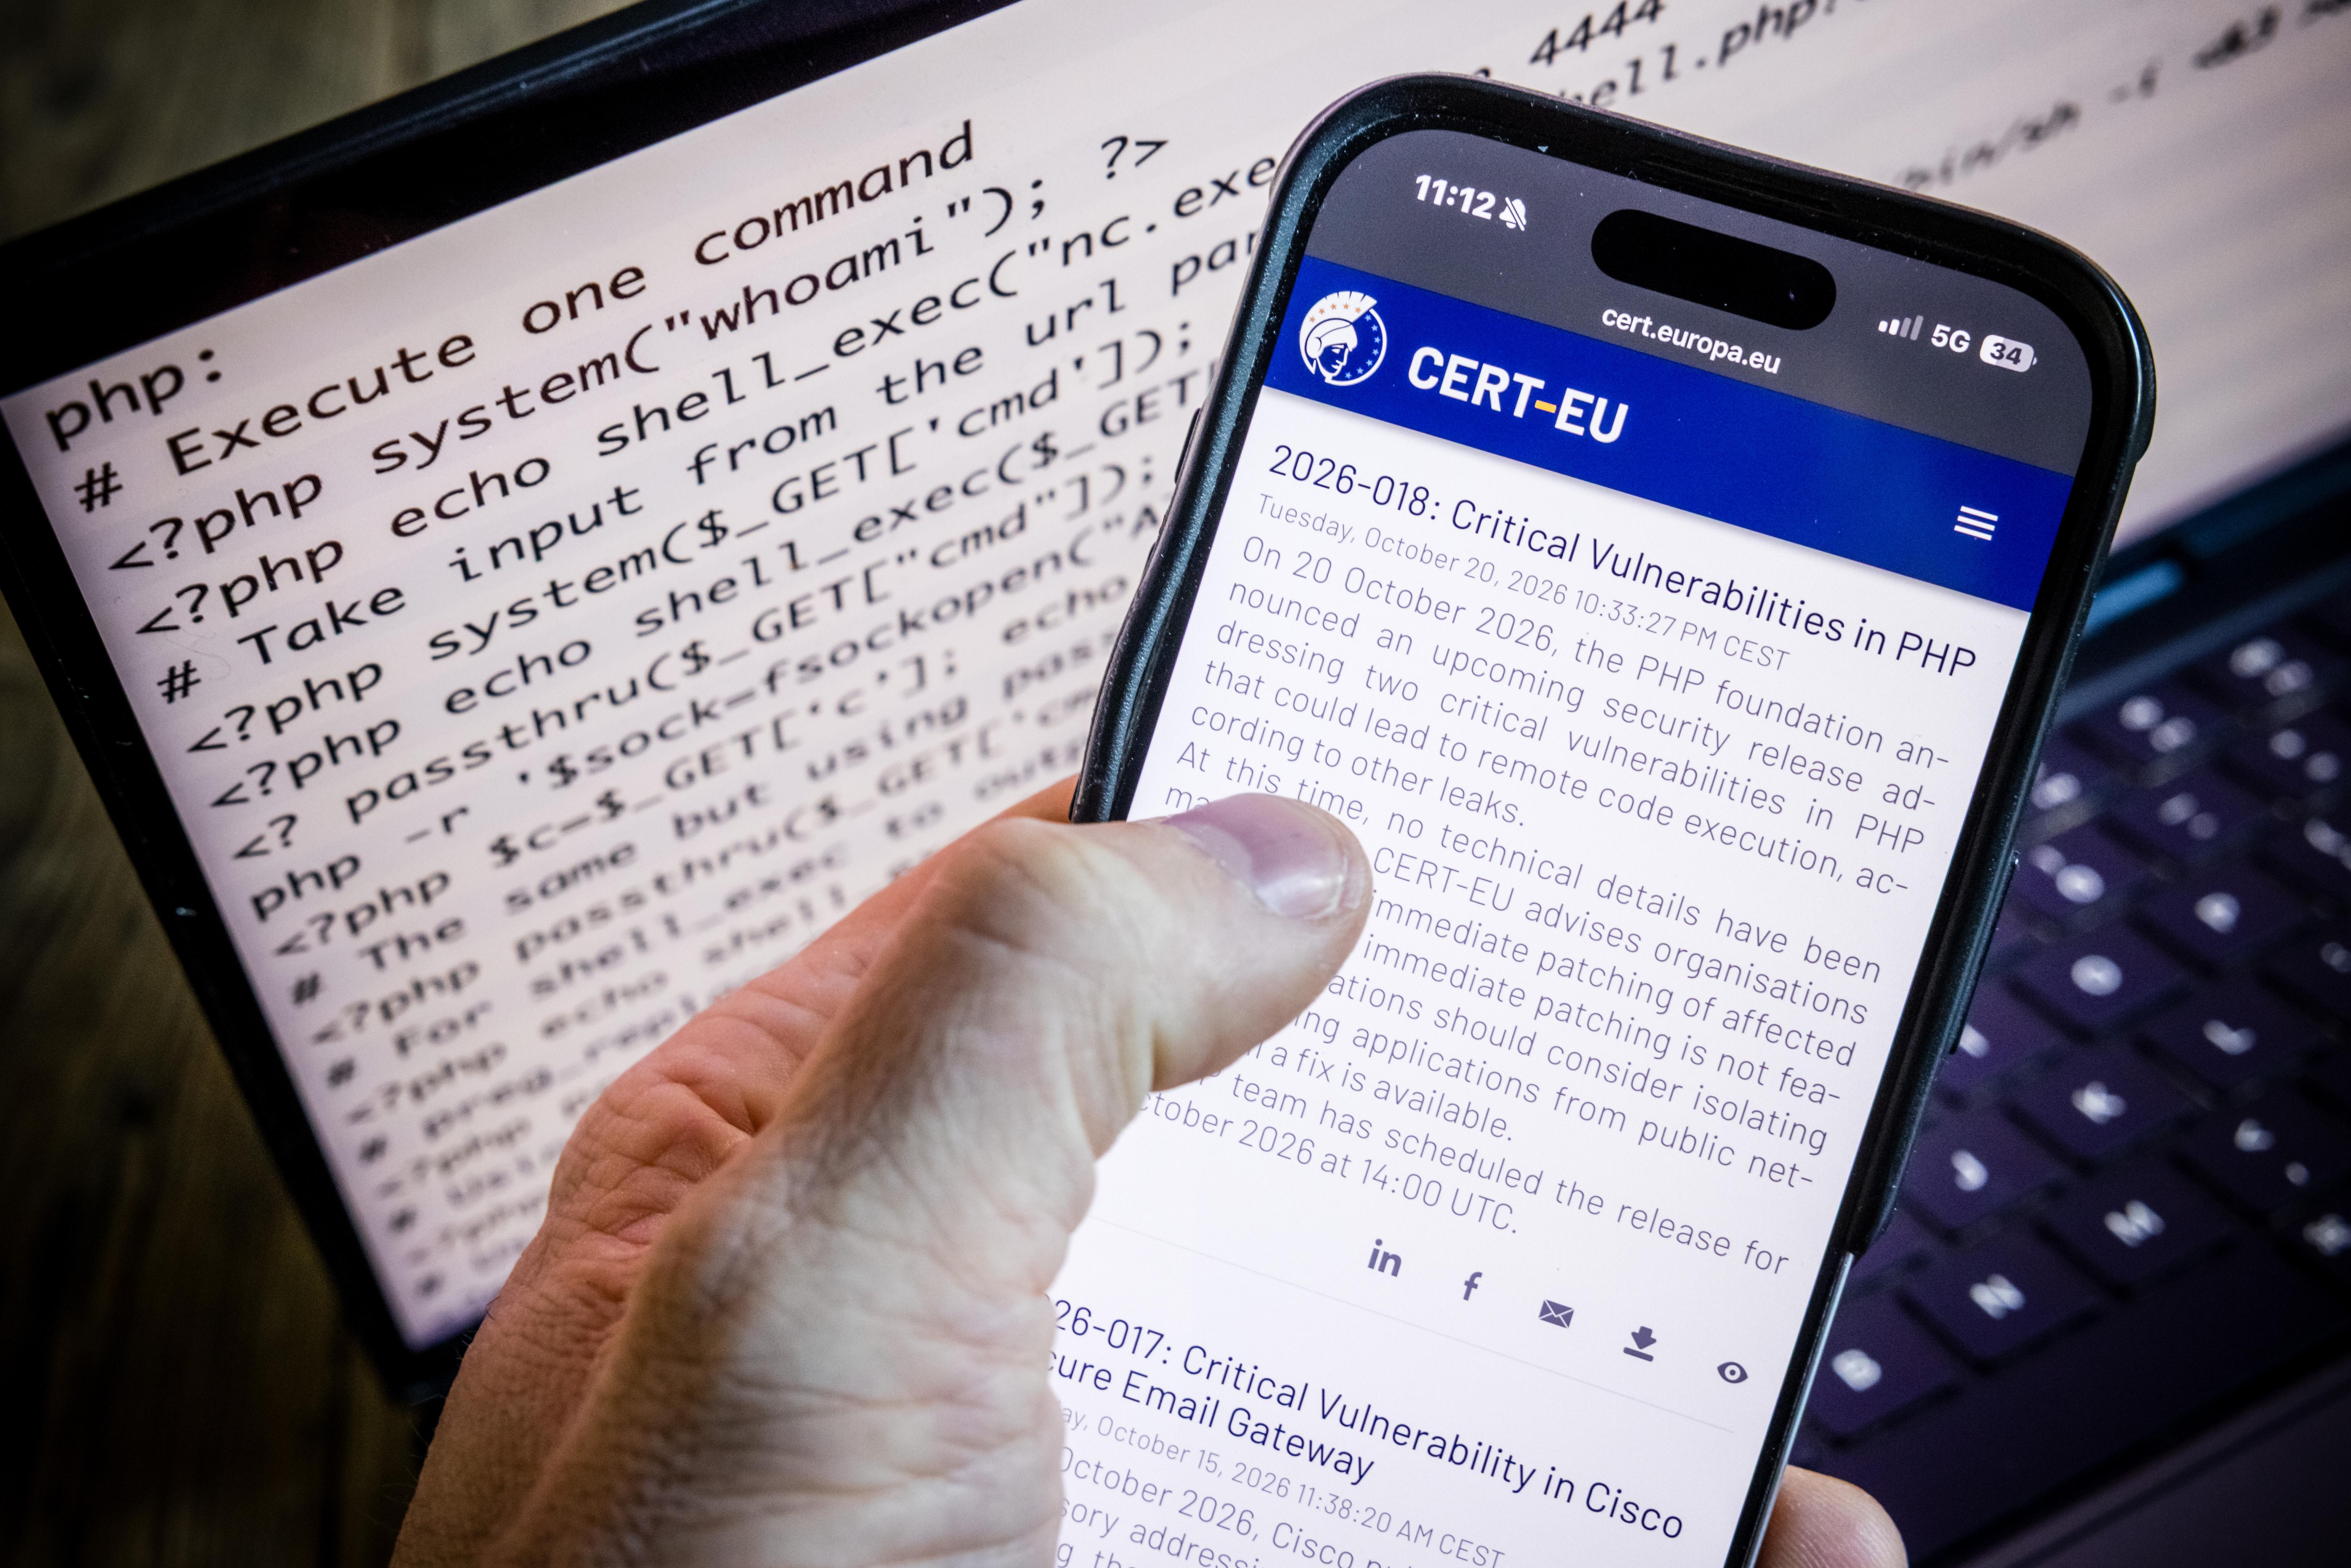
Παγκόσμια κινητοποίηση έχει προκαλέσει η αποκάλυψη δύο κρίσιμων ευπαθειών στη γλώσσα προγραμματισμού PHP, που χρησιμοποιείται σε περίπου 70% των ιστοσελίδων με αναγνωρίσιμη τεχνολογία server, συμπεριλαμβανομένων της Wikipedia, του Slack αλλά και όσων βασίζονται στο WordPress. Σύμφωνα με το ΒΒC, περισσότερα από 30 εκατ. ιστοσελίδες ενδέχεται να επηρεαστούν.
Οι ευπάθειες, που εντοπίζονται σε κώδικα ηλικίας άνω της δεκαετίας, μπορούν, υπό συγκεκριμένες συνθήκες, να επιτρέψουν σε hackers να εκτελέσουν κακόβουλο κώδικα σε servers χωρίς κωδικούς πρόσβασης, αποκτώντας δυνητικά πρόσβαση σε αρχεία και ευαίσθητα δεδομένα.
Το κενό μπορεί να επιτρέψει σε hackers, μεταξύ άλλων, να αποκτήσουν πρόσβαση σε servers και αρχεία, αλλά και να κλέψουν ευαίσθητα δεδομένα.
Η σοβαρότητά τους οδήγησε κυβερνητικούς οργανισμούς σε χώρες όπως η Ολλανδία, η Γαλλία και η Βρετανία να θέσουν προσωρινά εκτός λειτουργίας ιστοσελίδες και ψηφιακές υπηρεσίες για προληπτικούς λόγους. Αντίστοιχα, το Wikimedia Foundation ανέστειλε προσωρινά τη λειτουργία ορισμένων συστημάτων του.
Οι ευπάθειες διερευνήθηκαν τον Αύγουστο με τη συνδρομή προηγμένων εργαλείων ΑΙ, μεταξύ άλλων από ερευνητές των Calif και Wiz. Η ύπαρξή τους έγινε δημόσια γνωστή προχθές, στις 20 Οκτωβρίου, ενώ χθες, στις 21 Οκτωβρίου, η ομάδα ανάπτυξης της PHP κυκλοφόρησε επείγουσες διορθώσεις ασφαλείας.
Αρχές κυβερνοασφάλειας σε ΗΠΑ, Βρετανία και ΕΕ καλούν τους διαχειριστές να ενημερώσουν άμεσα τα συστήματά τους, προειδοποιώντας για πιθανές μαζικές επιθέσεις.
Πηγές: BBC, Guardian


 Γιατί Υπάρχουμε